IA y computación cuántica: por qué la seguridad digital se está preparando ya
La combinación de IA y ordenadores cuánticos abre líneas de investigación, pero la transición del cifrado tiene tareas concretas: proteger datos que deben seguir siendo secretos durante años.
Por qué confiar en Pulso Diario
Ilustración editorial original
La computación cuántica todavía necesita resolver problemas de escala y errores, pero la seguridad digital ya está cambiando sus herramientas. El NIST, el instituto estadounidense de estándares, publicó el 27 de octubre de 2026 una hoja de ruta final para migrar a criptografía poscuántica. La razón para actuar antes de disponer de máquinas capaces de atacar el cifrado actual es práctica: una información capturada hoy podría seguir teniendo valor cuando esa capacidad exista.
IA y computación cuántica son tecnologías distintas
La inteligencia artificial aprende patrones a partir de datos. Un ordenador cuántico procesa información mediante cúbits, sistemas físicos que aprovechan propiedades como la superposición y la interferencia. Pueden colaborar, pero combinarlos no crea automáticamente una máquina que sabe todas las respuestas.
Al medir un sistema cuántico se obtiene información limitada. El trabajo del algoritmo consiste en favorecer resultados útiles para un problema concreto. Eso no equivale a leer millones de vidas posibles ni a controlar la realidad de una persona, como sugieren algunas tarjetas de la publicación de origen.
Fuentes: [1] NIST: explicación de la computación cuántica y el algoritmo de Shor · [2] IBM Quantum Learning: fundamentos de computación cuántica · [6] Publicación de origen: @knowmorequantum, 12 de noviembre de 2026
Qué amenaza realmente el algoritmo de Shor
En 1994, Peter Shor describió un algoritmo cuántico para factorizar números grandes. Esta operación es importante para RSA, un sistema de clave pública utilizado en mecanismos de seguridad. Un ordenador cuántico suficientemente potente y fiable podría debilitar esa protección. No necesita una IA que adivine qué está pensando el usuario.
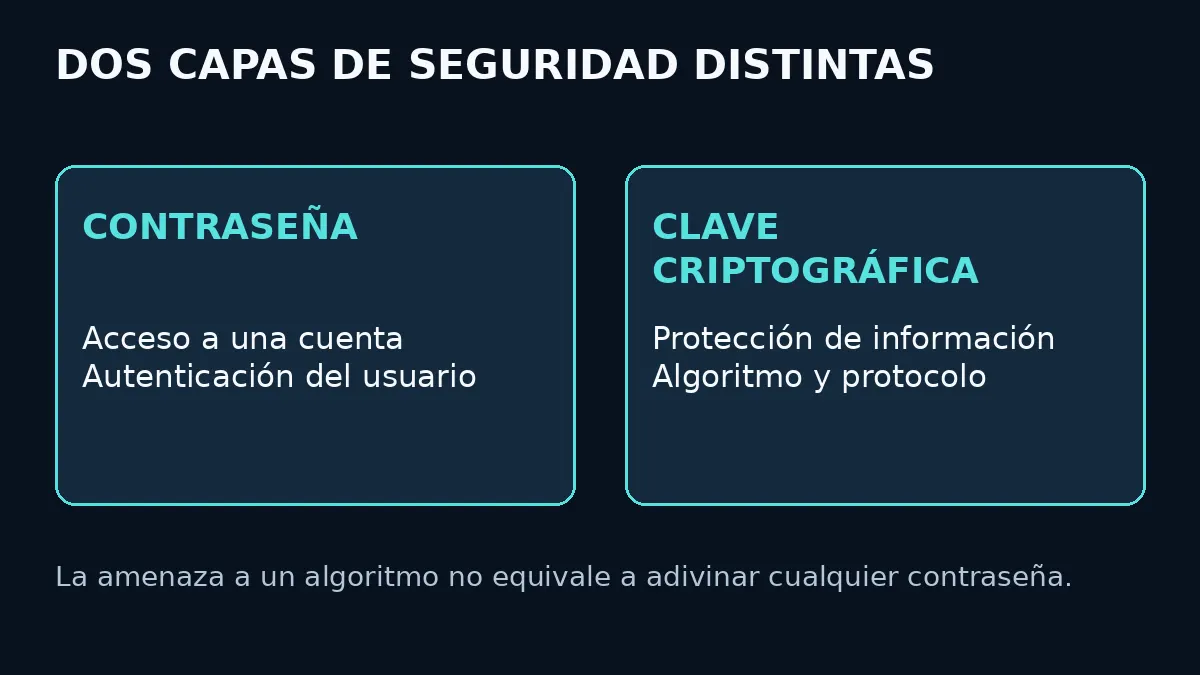
Conviene separar conceptos: la contraseña con la que accedes a una cuenta no es lo mismo que la clave criptográfica que protege una comunicación. El anuncio de un avance cuántico tampoco demuestra que se hayan roto todos los sistemas de cifrado. Los documentos del NIST citados describen la preparación frente a una capacidad futura.
Fuentes: [1] NIST: explicación de la computación cuántica y el algoritmo de Shor · [3] NIST: hoja de ruta final de transición, 27 de octubre de 2026
Por qué importa capturar hoy y descifrar después
Imagina, como ejemplo, un documento confidencial que deba seguir protegido durante veinte años y cuya comunicación dependa de mecanismos vulnerables a futuros ataques cuánticos. Un atacante podría guardar una copia cifrada ahora e intentar leerla en el futuro, cuando dispusiera de mejores herramientas. Cambiar la protección dentro de diez años no retiraría automáticamente la copia ya capturada.
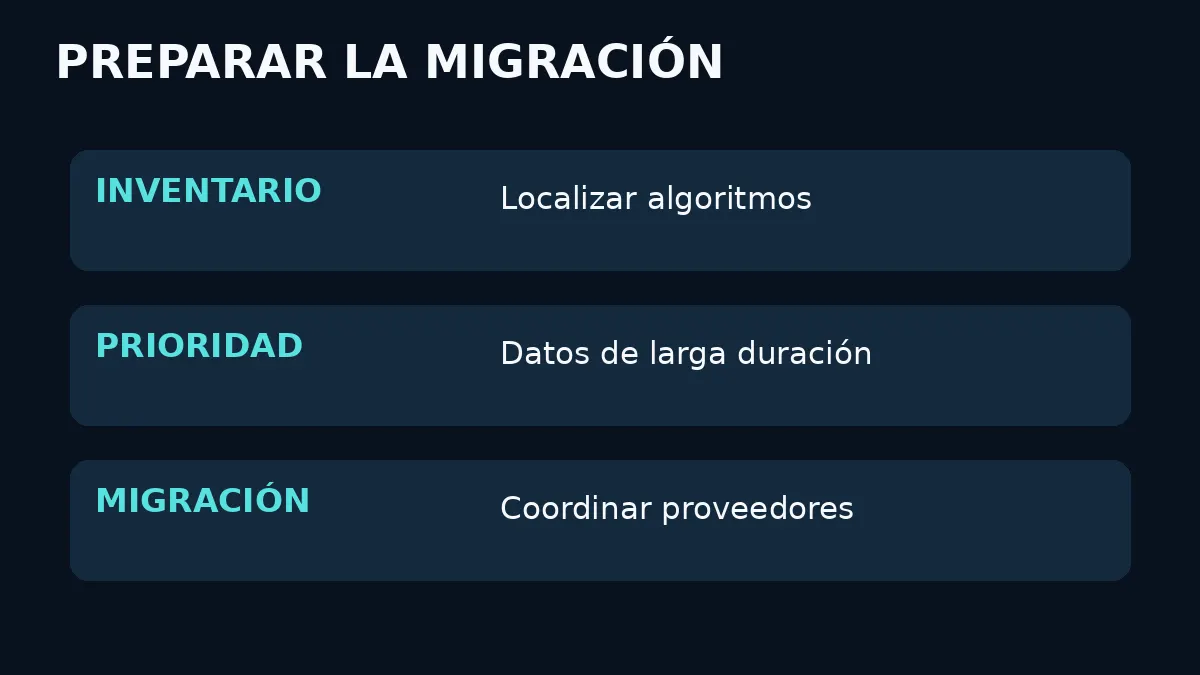
El NIST identifica este riesgo, conocido como «capturar ahora, descifrar después», como una razón para preparar la transición. También cuenta el tiempo necesario para localizar algoritmos, actualizar productos y coordinar proveedores: una organización no cambia toda su infraestructura en una tarde.
Fuentes: [3] NIST: hoja de ruta final de transición, 27 de octubre de 2026
La respuesta poscuántica funciona en ordenadores actuales
Poscuántico no significa comprar un ordenador cuántico para defenderse. Se trata de algoritmos que se ejecutan en sistemas convencionales y están diseñados para resistir ataques clásicos y cuánticos conocidos. El NIST publicó sus tres primeros estándares finales en agosto de 2024.
Cubren tareas distintas. ML-KEM permite establecer una clave compartida; ML-DSA y SLH-DSA protegen firmas digitales, que ayudan a comprobar la autenticidad de un mensaje o programa. No son tres contraseñas nuevas ni productos intercambiables para cualquier necesidad.
| Estándar | Algoritmo | Función |
|---|---|---|
| FIPS 203 | ML-KEM | Establecer una clave compartida |
| FIPS 204 | ML-DSA | Proteger firmas digitales |
| FIPS 205 | SLH-DSA | Proteger firmas digitales con otro enfoque matemático |
No son contraseñas ni herramientas intercambiables. La integración depende de protocolos, productos y necesidades de cada sistema.
Fuentes: [4] NIST: qué es la criptografía poscuántica · [5] NIST: tres estándares finales publicados en agosto de 2024
Qué cambia para las organizaciones y para el usuario
La hoja de ruta plantea una migración que depende de los sistemas y de su cadena de proveedores. El trabajo empieza por saber dónde se usa criptografía vulnerable y qué datos deben mantenerse protegidos durante más tiempo. Los enfoques híbridos combinan mecanismos convencionales y poscuánticos, con costes adicionales de recursos.
Para una persona que usa correo, banca o mensajería, la transición llegará principalmente a través de proveedores, aplicaciones y actualizaciones. Elegir una contraseña más larga no sustituye el cambio de un algoritmo criptográfico vulnerable. La noticia es esa preparación industrial; las aplicaciones futuras en química, materiales o IA requieren demostraciones independientes.
Fuentes: [3] NIST: hoja de ruta final de transición, 27 de octubre de 2026 · [4] NIST: qué es la criptografía poscuántica
La preparación útil empieza por localizar lo que hay que proteger
La parte menos espectacular de esta carrera puede resultar decisiva: inventariar productos, distinguir datos y coordinar proveedores. Esa labor convierte una amenaza futura en decisiones comprobables, sin necesitar una fecha imaginaria para el día en que cambie todo.
También importa separar avances. Un mejor procesador, una demostración científica y una aplicación útil son logros diferentes. La seguridad debe prepararse para capacidades futuras sin convertir cada anuncio sobre IA cuántica en una prueba de que todas las protecciones actuales han desaparecido.
Opinión de Pulso Diario · elaborada a partir de los hechos y fuentes citadosAlcance de esta explicación
Esta pieza desarrolla el ángulo de seguridad de una publicación de @knowmorequantum del 12 de noviembre. No presenta un descubrimiento anunciado hoy. El pie original ya incluye límites sobre ruido, errores y escala; algunas tarjetas plantean escenarios sobre contraseñas y realidades que los documentos citados no demuestran. La explicación general de IA cuántica publicada por Pulso Diario el 2 de noviembre se conserva. Ilustración conceptual generada con IA y gráficos explicativos propios, sin imágenes documentales de ataques.
Fuentes: [1] NIST: explicación de la computación cuántica y el algoritmo de Shor · [2] IBM Quantum Learning: fundamentos de computación cuántica · [3] NIST: hoja de ruta final de transición, 27 de octubre de 2026 · [4] NIST: qué es la criptografía poscuántica · [5] NIST: tres estándares finales publicados en agosto de 2024 · [6] Publicación de origen: @knowmorequantum, 12 de noviembre de 2026
Comentarios · ¿qué duda te queda?
¿Qué dato te ayudaría a entender mejor esta noticia? Comparte tu pregunta o señala un posible error con su fuente. Usaremos las dudas para orientar nuevas explicaciones, sin prometer una respuesta individual.
Los comentarios se revisan antes de publicarse. Respeta a los demás, aporta argumentos y evita publicidad o datos personales. Puedes eliminar tus propios comentarios.
Google se cargará al pulsar. Privacidad.
Has accedido con Google.
Más en Inteligencia artificial
Copilot incorpora GPT-6.2 Sol y Astra con accesos diferentes según la aplicación
Edge permite probar IA local en webs reales con Aion Instruct
Google permite auditar agentes de IA alojados en otras nubes mediante sus registros
GPT-Live-1.1 llega a la API con una tarifa menor durante las pausas
Anthropic cierra su oferta de acciones con 93.500 millones de dólares brutos y otra colocación privada
Google lleva las llamadas de Duplex a Tasks de Gemini, con estreno limitado a Estados Unidos
Google amplía las compras de alimentación desde Search y Gemini en Estados Unidos
Google prueba un control que revisa las acciones de los agentes antes de ejecutarlas
Gemini empieza a manejar tareas del Mac en segundo plano, con acceso limitado a EE.UU.
Gemini prueba la carga de instrucciones de herramientas solo cuando hacen falta
Genie 4 llega a la API de pago: mundos interactivos de hasta dos minutos