Google permite auditar agentes de IA alojados en otras nubes mediante sus registros
La función de Agent Anomaly Detection se añadió el 12 de noviembre y Google publicó una demostración el 20. El acceso sigue restringido a usuarios aprobados; analiza actividad por separado y no bloquea automáticamente cada acción.
Por qué confiar en Pulso Diario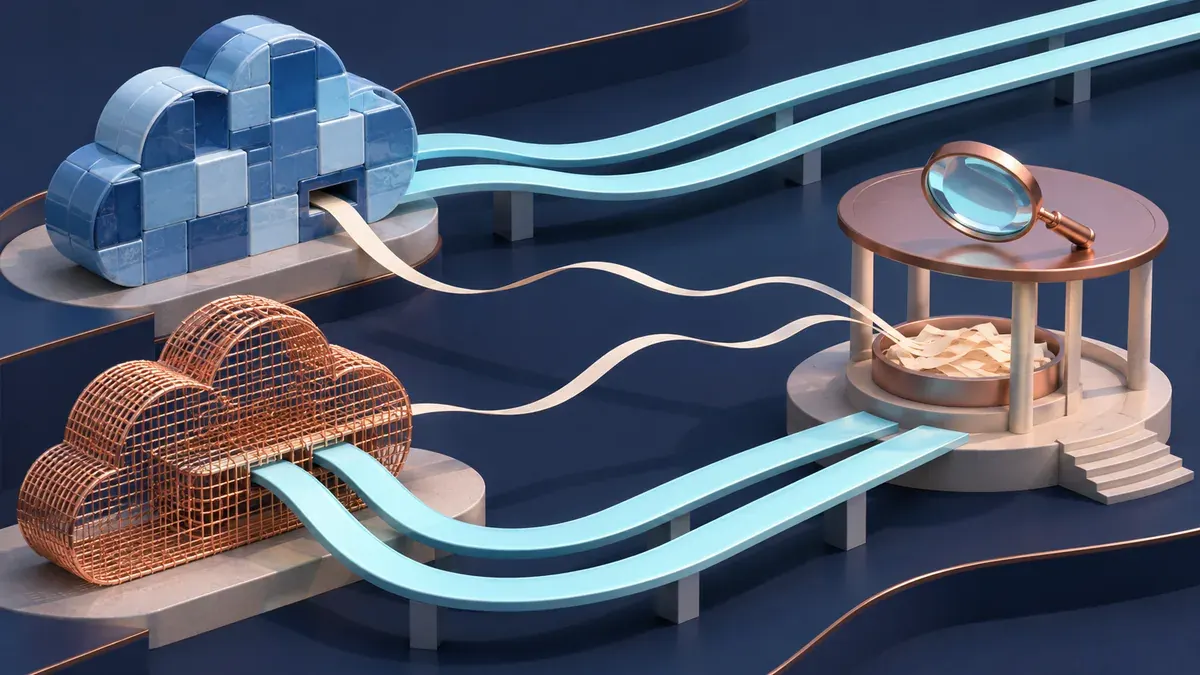
Ilustración editorial original
Un agente de IA puede llamar a herramientas y realizar operaciones. Para revisar qué ha hecho, este servicio recibe los registros de esas llamadas y de sus conversaciones aunque el programa esté alojado en Amazon Web Services o Microsoft Azure. El agente no tiene que trasladar su ejecución a Google Cloud.
Qué se incorpora y desde cuándo
La documentación fecha el soporte para otras nubes el 12 de noviembre. El tutorial del día 20 explica cómo conectarlo con agentes construidos mediante Agent Development Kit para Python, versión 2.12.0 o posterior. La empresa necesita acceso aprobado a la vista previa y un proyecto de Google Cloud que reciba las trazas y los registros. Estos datos incluyen entradas y respuestas del modelo, de modo que la conexión requiere valorar qué información se exporta.
Fuentes: [1] Google Developers · demostración multicloud · [2] Google Cloud · requisitos y fecha de incorporación
La diferencia entre detectar y evitar
El análisis es asíncrono: procesa la actividad por una vía separada de la ejecución. Busca uso indebido de herramientas, actuaciones fuera del cometido y otros comportamientos anómalos. Una alerta puede ayudar a investigar una sesión, pero no demuestra que se haya impedido la operación. Para autenticar la conexión, Google describe credenciales temporales basadas en la identidad del servicio de origen, en vez de una clave permanente de cuenta de servicio.
Fuentes: [1] Google Developers · demostración multicloud · [2] Google Cloud · requisitos y fecha de incorporación
Ilustración editorial original
Qué prueban los ejemplos publicados
Google muestra un agente de demostración en AWS con 10 de 40 sesiones marcadas y otro ensayo en Azure con seis sesiones, cuatro maliciosas y dos normales. Son escenarios preparados por el proveedor, incluidos reembolsos manipulados mediante instrucciones insertadas en el contenido. No son una tasa general de detección ni evidencian fraudes sufridos por clientes reales. Para agentes externos, las alertas se consultan en la consola indicada; el tutorial no fija un precio único del servicio. La utilidad en una empresa dependerá de la cobertura de sus registros y del tratamiento posterior de las señales.
Fuentes: [1] Google Developers · demostración multicloud · [2] Google Cloud · requisitos y fecha de incorporación
Fuentes y límites de verificación
El tutorial y la documentación son del proveedor. Los ejemplos son pruebas preparadas, no mediciones independientes en clientes. La función es del 12 de noviembre; el día 20 corresponde a su explicación detallada.
Fuentes: [1] Google Developers · demostración multicloud · [2] Google Cloud · requisitos y fecha de incorporación
Comentarios · ¿qué duda te queda?
¿Qué dato te ayudaría a entender mejor esta noticia? Comparte tu pregunta o señala un posible error con su fuente. Usaremos las dudas para orientar nuevas explicaciones, sin prometer una respuesta individual.
Los comentarios se revisan antes de publicarse. Respeta a los demás, aporta argumentos y evita publicidad o datos personales. Puedes eliminar tus propios comentarios.
Google se cargará al pulsar. Privacidad.
Has accedido con Google.
Más en Inteligencia artificial
Copilot incorpora GPT-6.2 Sol y Astra con accesos diferentes según la aplicación
Edge permite probar IA local en webs reales con Aion Instruct
GPT-Live-1.1 llega a la API con una tarifa menor durante las pausas
Anthropic cierra su oferta de acciones con 93.500 millones de dólares brutos y otra colocación privada
Google lleva las llamadas de Duplex a Tasks de Gemini, con estreno limitado a Estados Unidos
Google amplía las compras de alimentación desde Search y Gemini en Estados Unidos
Google prueba un control que revisa las acciones de los agentes antes de ejecutarlas
Gemini empieza a manejar tareas del Mac en segundo plano, con acceso limitado a EE.UU.
Gemini prueba la carga de instrucciones de herramientas solo cuando hacen falta
Genie 4 llega a la API de pago: mundos interactivos de hasta dos minutos
Olala abre sus modelos para descarga y ofrece una API gratuita con límites