Anthropic prueba pasos de autorreplicación de IA en dispositivos y advierte de un riesgo aún incompleto
Modelos pequeños instalaron inferencia en distintos equipos; el ciclo completo se ensayó en una red aislada con acceso simplificado, sin demostrar un gusano autónomo operando en internet.
Por qué confiar en Pulso Diario
Ilustración editorial original
El cómputo de una IA puede repartirse entre equipos modestos. El problema de seguridad surgiría si un agente consiguiera acceso, instalara una copia y continuara propagándose: cada etapa exige capacidades diferentes y puede fallar.
Quince cajas para ejecutar un modelo
La demostración distribuyó Gemma4-26B-A4B en quince dispositivos Android TV de unos 55 dólares cada uno, a 0,39 tokens por segundo. Qwen3.5-9B preparó inferencia en ocho de nueve tipos de hardware. Son pruebas de instalación y ejecución, sin incidentes detectados en hogares.
El ciclo tenía una puerta abierta
La propagación usó ocho nodos GCP con Android emulado y un puerto ADB sin autenticación. GLM-5.2 alcanzó ocho nodos en cuatro de cinco pruebas y siete en la restante. Instalaba Llama3.1-8B, mientras el modelo que dirigía el proceso se ejecutaba aparte. El acceso simplificado hace del resultado un techo para el éxito real.
Fuentes: [1] Anthropic · metodología, resultados y límites
Ilustración editorial original
Una fragilidad anterior a la IA
La investigación independiente de USENIX sobre Mirai reconstruyó siete meses y un máximo de 600.000 infecciones en 2016. Mostró cómo dispositivos vulnerables alimentaban ataques grandes con técnicas sencillas. Un agente podría añadir adaptación, pero el ensayo actual todavía no demuestra una botnet autónoma desplegada. El NCSC recomienda revisar contraseñas, habilitar verificación adicional e instalar actualizaciones en dispositivos domésticos.
Fuentes: [2] USENIX · estudio independiente Understanding the Mirai Botnet · [3] NCSC · protección de dispositivos conectados

Ilustración editorial original
La defensa frente a una IA distribuida empieza por cerrar accesos fáciles en los dispositivos
Un agente repartido por equipos carecería de un único interruptor en la nube. La prueba identifica esa posible dependencia, pero también permite localizar obstáculos: instalar inferencia, dirigir el proceso y acceder al equipo siguen siendo capacidades separadas. No hay motivo para convertir su combinación futura en un destino inevitable.
La historia de Mirai hace valioso elevar la seguridad del IoT aunque el calendario de Anthropic no se cumpla. El beneficio es doble: menos superficie para malware conocido y menos infraestructura aprovechable por agentes futuros. El riesgo consiste en tratar una extrapolación como fecha cierta y distraerse de contraseñas, soporte y aislamiento que ya pueden controlarse.
Opinión de Pulso Diario · elaborada a partir de los hechos y fuentes citadosFuentes y límites de verificación
Anthropic aporta experimentos propios, no validación externa ni un aviso de infección real. USENIX estudia una botnet histórica sin IA; NCSC aporta contexto defensivo independiente. Las ilustraciones no documentan equipos comprometidos.
Fuentes: [1] Anthropic · metodología, resultados y límites · [2] USENIX · estudio independiente Understanding the Mirai Botnet · [3] NCSC · protección de dispositivos conectados
Comentarios · ¿qué duda te queda?
¿Qué dato te ayudaría a entender mejor esta noticia? Comparte tu pregunta o señala un posible error con su fuente. Usaremos las dudas para orientar nuevas explicaciones, sin prometer una respuesta individual.
Los comentarios se revisan antes de publicarse. Respeta a los demás, aporta argumentos y evita publicidad o datos personales. Puedes eliminar tus propios comentarios.
Google se cargará al pulsar. Privacidad.
Has accedido con Google.
Más en Inteligencia artificial
Claude amplía su marca de agua textual a tres modelos: qué permite detectar y qué no
Claude abre hilos temporales para agilizar conversaciones largas sin reducir los tokens facturados
La historia viral de Claude Code y 17.342 fotos: qué revisar en tu iPhone
OpenAI presenta LifeVal para evaluar la ayuda de la IA en tareas cotidianas
IA cuántica: la carrera por calcular lo que hoy se nos resiste
Gemini tiene diez consejos para la próxima década: el primero empieza por tu cuerpo
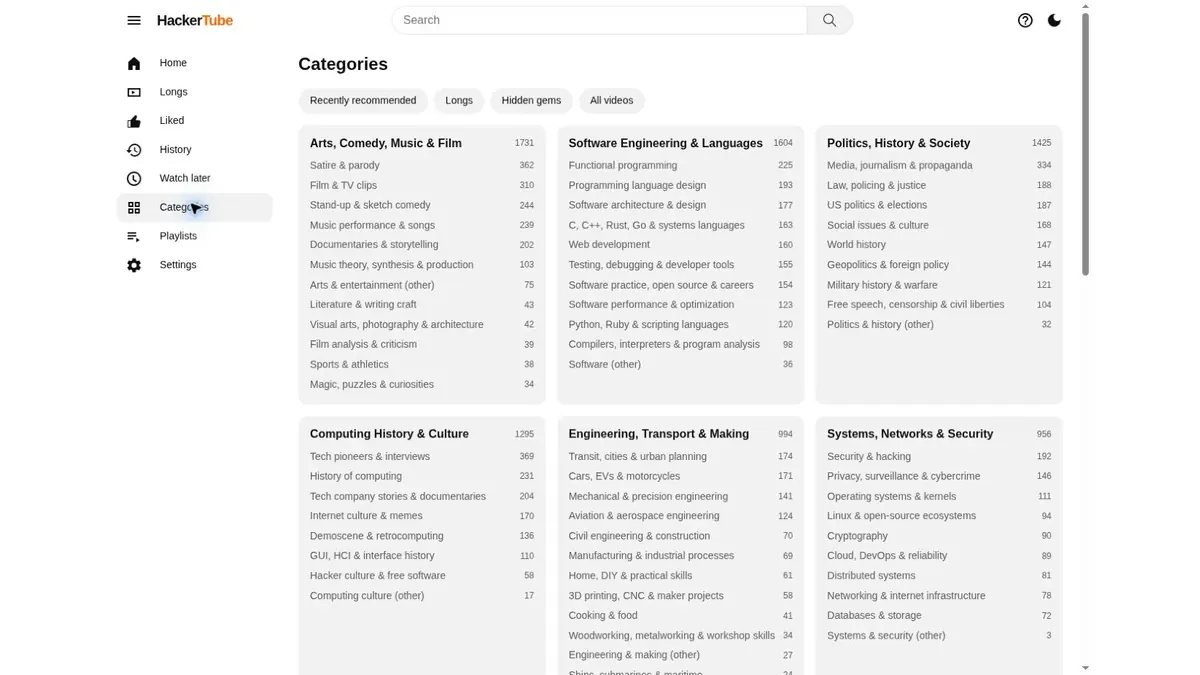
Karpathy se hartó de YouTube: así creó HackerTube con IA en unas dos horas
Los nuevos proyectos de pago de Gemini API guardan solicitudes por defecto: cómo controlar el registro
Sheets añade las fuentes web de las respuestas generadas con Gemini a cada celda
«Brain fry»: cuando supervisar la IA se convierte en otra carga de trabajo
AlphaFold y las curas con IA: qué está demostrado y qué falta