El FBI investiga un presunto robo de datos de su personal
El grupo ShinyHunters afirma haber accedido a información de empleados y aspirantes a través del portal de empleo del FBI.
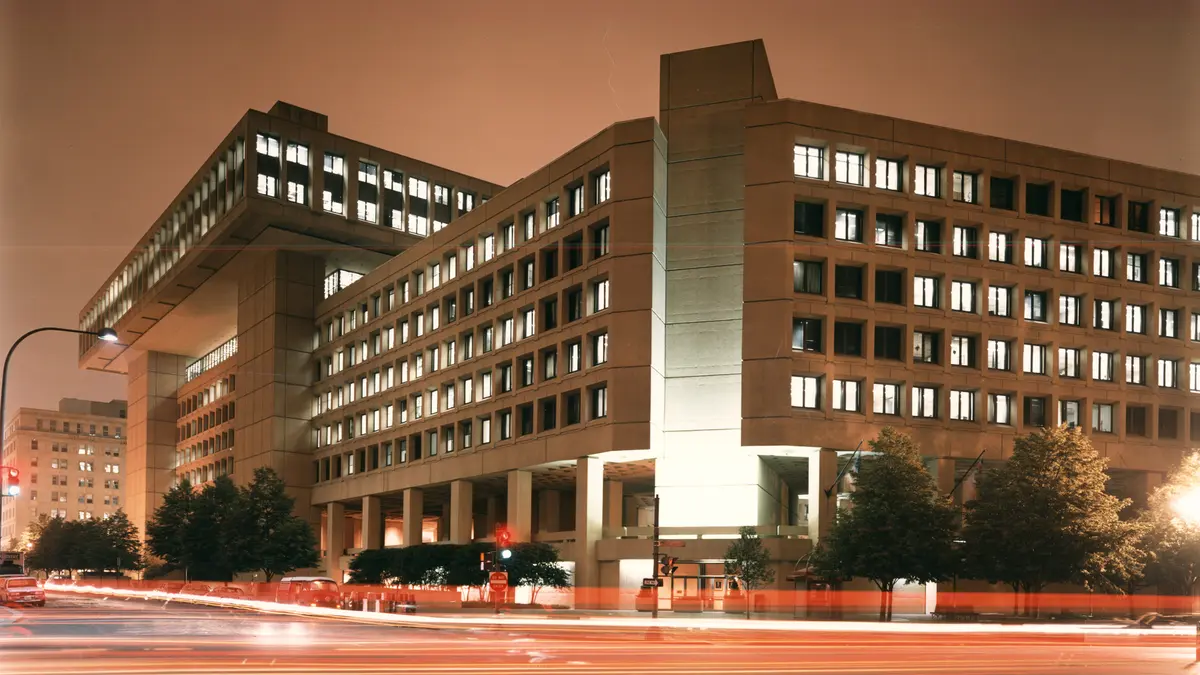
El FBI ha confirmado una investigación después de que ShinyHunters reivindicara el acceso a datos personales de empleados, exempleados y solicitantes de empleo. La agencia reconoce una posible afectación al portal FBIJobs.gov, pero el alcance y el volumen anunciados por los atacantes todavía no han sido verificados de forma independiente.
Qué se sabe
El grupo afirma haber obtenido una gran cantidad de información personal y haber alterado el portal de empleo. El FBI trabaja con proveedores externos para determinar el punto de entrada y mitigar riesgos. Las afirmaciones sobre terabytes de datos deben tratarse como una alegación del atacante hasta que exista confirmación forense.
Por qué estos datos son sensibles
Los expedientes de personal y selección pueden incluir identidades, direcciones, historiales laborales y otra información útil para fraude, extorsión o contrainteligencia. Incluso datos antiguos pueden facilitar campañas de phishing muy dirigidas contra agentes y candidatos.
Qué vigilar
Las preguntas decisivas son si el acceso quedó limitado al portal de empleo, si hubo movimiento hacia otros sistemas y qué datos concretos salieron de la red. También será relevante conocer la responsabilidad de proveedores terceros. La comunicación temprana a los afectados reducirá el riesgo, pero una atribución fiable llevará tiempo.
El riesgo posterior a la intrusión
El daño puede continuar aunque el acceso ya esté cerrado. Listas de empleados o candidatos permiten crear mensajes convincentes, suplantar procesos de selección y cruzar datos con filtraciones anteriores. La respuesta debería incluir avisos individualizados, vigilancia frente al robo de identidad, cambio de credenciales y análisis de posibles campañas dirigidas. También es necesario precisar qué proveedor gestionaba el portal y qué controles separaban ese entorno de los sistemas internos del FBI.
Opinión: la agencia debe publicar más que una confirmación mínima
Es razonable que una investigación activa reserve detalles técnicos, pero el silencio prolongado favorece a los atacantes. El FBI debería comunicar pronto las categorías de datos afectadas, el periodo de exposición y las medidas concretas para empleados y aspirantes. Esa transparencia no revela necesariamente la investigación; reduce el margen para fraude y rumores.
El caso también cuestiona la seguridad de los proveedores. Una institución puede proteger sus redes sensibles y seguir expuesta a través de un portal periférico. Mi lectura es que la contratación debe exigir segmentación, registros auditables y notificación rápida, no simples declaraciones de cumplimiento. La reputación de una agencia de seguridad depende también de cómo reconoce y corrige sus propios fallos.
Opinión de Pulso Diario · elaborada a partir de los hechos y fuentes citados